Detección de vulnerabilidades en tiempo real para un proceso de corrección más rápido

Información en tiempo real sobre vulnerabilidades impulsada por IA, con datos sobre vulnerabilidades explotadas activamente (KEV), para que los equipos de TI puedan priorizar riesgos y acelerar la remediación.
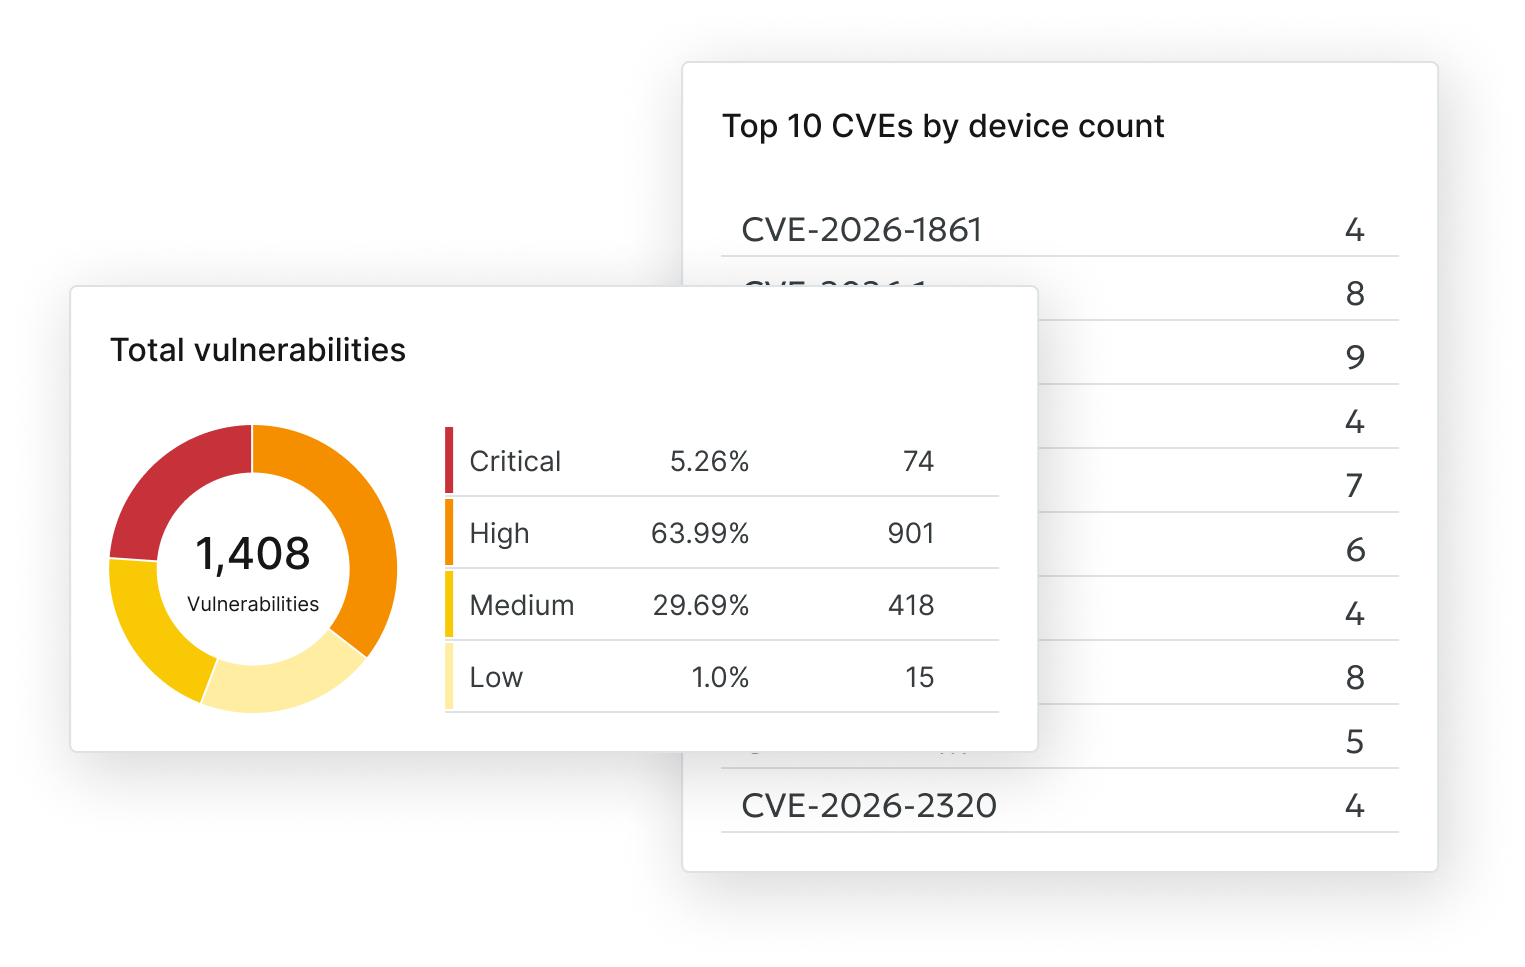
Vulnerability Management product screenshotsa

Una herramienta de gestión de vulnerabilidades más inteligente

Análisis en tiempo real, sin ventanas de exploración

Correlaciona de forma continua el estado actual y el último conocido del software en los endpoints con inteligencia de CVE basada en IA y en constante actualización, para detectar vulnerabilidades en tiempo real, sin esperar a la próxima ejecución del análisis.

Diseñado para la corrección, no solo informes

La IA asocia las vulnerabilidades con los parches que las corrigen y se integra directamente en los flujos de trabajo de remediación, reduciendo los traspasos, la acumulación de tareas pendientes y el MTTR. 

Arquitectura sin análisis, sin impacto en los endpoints

La detección de vulnerabilidades en los endpoints tiene lugar en el lado del servidor. No hay programación de análisis, ni picos de rendimiento de los agentes, ni interrupciones en los endpoints. Solo visibilidad continua y actualizada de la exposición.
Funciones de gestión de vulnerabilidades

Evaluación de vulnerabilidades del software en tiempo real

Correlaciona de forma continua las versiones de software instaladas con información actualizada sobre CVE y vulnerabilidades explotadas activamente (KEV).

Icono de cliente satisfecho

Sin análisis, sin impacto en los endpoints

La correlación del lado del servidor elimina la necesidad de pesadas ventanas de exploración o picos de agentes. Mantén siempre una visibilidad actualizada de la exposición sin interrumpir la productividad de los usuarios.

Icono de supervisión y alertas

Control de la exposición incluso sin conexión 

Las nuevas vulnerabilidades reveladas se corresponden con el último estado de software conocido, incluso cuando los dispositivos están desconectados, lo que conserva la información sobre la exposición hasta que los endpoints vuelven a conectarse.

Icono de automatización de parches

Correspondencia entre vulnerabilidades y parches

Conecta automáticamente las vulnerabilidades detectadas con los parches específicos que las corrigen, eliminando las referencias cruzadas manuales y acelerando las decisiones de corrección.
Icono de configuración

Priorización basada en el riesgo

Prioriza la remediación mediante datos sobre vulnerabilidades explotadas activamente (KEV), contexto de explotación e información sobre la gravedad de las vulnerabilidades, para que los equipos se centren en las vulnerabilidades que están siendo explotadas activamente.
Gestión de software

Seguimiento de la corrección en tiempo real

Supervisión continua de qué está expuesto, qué se ha remediado ya y qué requiere acción, sin depender de informes de escaneos periódicos ni de datos desactualizados.

Network icon

Gestión de parches autónoma

Combina NinjaOne Autonomous Patch Management con Patch Intelligence AI para ejecutar flujos de remediación basados en el riesgo, que despliegan actualizaciones estables automáticamente y detienen los parches de riesgo.

Icono del diseño humanista

Patch Intelligence AI

Patch Intelligence AI analiza avisos de proveedores, señales de despliegue y telemetría real de parches para evaluar la fiabilidad de los parches. Los CVE de riesgo pueden pausarse automáticamente mientras continúan desplegándose las actualizaciones estables.

Ejecución de parches en bucle cerrado

Gracias a una lógica de detección impulsada por IA, conecta los flujos de trabajo de detección, remediación y recuperación en una plataforma unificada, eliminando la necesidad de traspasar tareas entre los equipos de seguridad y operaciones de TI. 

left quote icon

Antes, identificar vulnerabilidades, probar y desplegar parches podía llevar hasta 72 horas. Con NinjaOne, es casi instantáneo. Patch Intelligence AI realiza el análisis y la evaluación de parches que, de otro modo, no podríamos hacer por nuestra cuenta.

Ben Perryman

Especialista sénior de TI del Ayuntamiento de Kansas City

Descubre el valor que te podemos aportar en 5 minutos.

A nuestros clientes les encanta NinjaOne

095 %

mejoró el cumplimiento de los parches

093 %

mejoró el cumplimiento de los parches en más de un 75%

095 %

redujo el tiempo dedicado al parcheo de dispositivos

Kansas City skyline

La gestión autónoma de parches de NinjaOne protege la gestión de TI de Kansas City

Por qué nuestros clientes nos eligen

N.º 1 en G2

El software de gestión de parches mejor valorado en G2

Aplicación de parches sencilla, fiable y eficiente.

Con una puntuación del 93% en facilidad de uso, NinjaOne es el software de gestión de parches mejor valorado en el Informe 2026 de G2. Con una puntuación de satisfacción perfecta de 100, los clientes saben en quién confiar para simplificar la gestión de parches.

«La gestión de parches de NinjaOne es, sin duda, la mejor que hemos utilizado. Es coherente, fiable y nos da la seguridad de que nuestros sistemas están siempre actualizados».

Christian C., Ingeniero de seguridad y asistencia en la nube

G2 Grid - Patch Management
G2 Leader - Fall 2026
G2 Leader - Enterprise - Fall 2026
G2 Momentum Leader - Fall 2026
G2 Regional Leader - EMEA - Fall 2026
NinjaOneMedia
Probabilidad de recomendar el producto9,59,1
Orientación del producto9,89,1
Facilidad de administración9,39,0
Facilidad para hacer negocios9,69,2
Calidad de la asistencia9,39,1
Facilidad de configuración9,38,9
Facilidad de uso9,39,0
Información sobre las capacidades del producto según G2 Esta comparación refleja nuestra evaluación de las capacidades de los productos listados públicamente en G2 en abril de 2026. Si crees que alguna de las informaciones incluidas aquí es inexacta o está incompleta, ponte en contacto con nosotros. La revisaremos y tomaremos las medidas oportunas.
¿Quieres simplificar el trabajo con una TI unificada?

NinjaOne evalúa continuamente las vulnerabilidades correlacionando versiones de software instaladas con inteligencia de CVE actualizada mediante IA. A diferencia de las herramientas tradicionales basadas en escaneos programados, detecta nuevas exposiciones en cuanto aparecen.

Esto permite a los equipos identificar y remediar vulnerabilidades en minutos, en lugar de esperar a ciclos de detección y despliegue.

Las herramientas tradicionales operan con escaneos programados y generan informes puntuales. Esto crea retrasos entre el descubrimiento de vulnerabilidades, la notificación y la corrección.

La evaluación en tiempo real de NinjaOne elimina esas ventanas de escaneo correlacionando continuamente datos en tiempo real y el último estado conocido con inteligencia de CVE siempre actualizada. Las vulnerabilidades se identifican de forma continua y se vinculan directamente a flujos de remediación, reduciendo la fricción operativa.

No. NinjaOne utiliza una arquitectura sin escaneos. La telemetría continua del inventario de software recopilada por el agente de NinjaOne se correlaciona automáticamente con inteligencia de CVE a nivel de plataforma.

Esto elimina las pesadas ventanas de escaneo, evita picos de rendimiento en los agentes y mantiene una visibilidad de vulnerabilidades siempre actualizada sin interrumpir a los usuarios.

NinjaOne mantiene la visibilidad de la exposición correlacionando los CVE recién publicados con el último estado conocido del software en dispositivos desconectados.

Cuando el dispositivo vuelve a conectarse, la reparación puede iniciarse de inmediato . Esto reduce los puntos ciegos provocados por endpoints desconectados y garantiza visibilidad continua, sin depender de la disponibilidad del dispositivo en el momento del escaneo.

NinjaOne asigna automáticamente las vulnerabilidades a los parches que las corrigen y los integra directamente en los flujos de gestión de parches autónoma.

Esto permite una ejecución de parches basada en el riesgo, reduce las tareas manuales entre herramientas y acorta el tiempo entre la identificación de vulnerabilidades y su remediación segura.

Sí. NinjaOne puede complementar soluciones de escaneo de vulnerabilidades empresariales como Tenable o Qualys.

Las organizaciones pueden seguir utilizando sus herramientas de escaneo habituales para evaluaciones profundas, mientras aprovechan NinjaOne para acelerar la remediación y mantener visibilidad continua de la exposición entre escaneos.

Al eliminar la exposición operativa derivada de los retrasos de los escaneos e integrar la detección directamente con la ejecución de parches, NinjaOne reduce el tiempo entre la detección y la remediación de vulnerabilidades.

La correlación en tiempo real, combinada con la automatización de parches basada en el riesgo, permite a los equipos responder con rapidez mientras minimizan el impacto operativo.